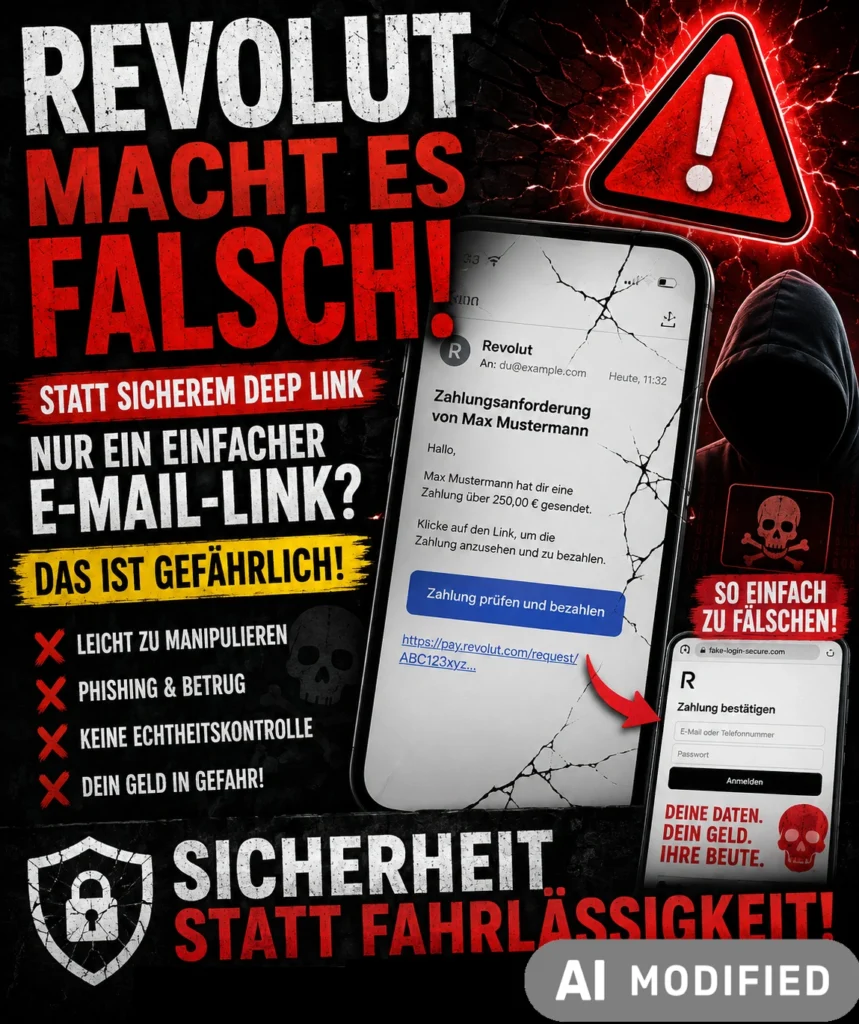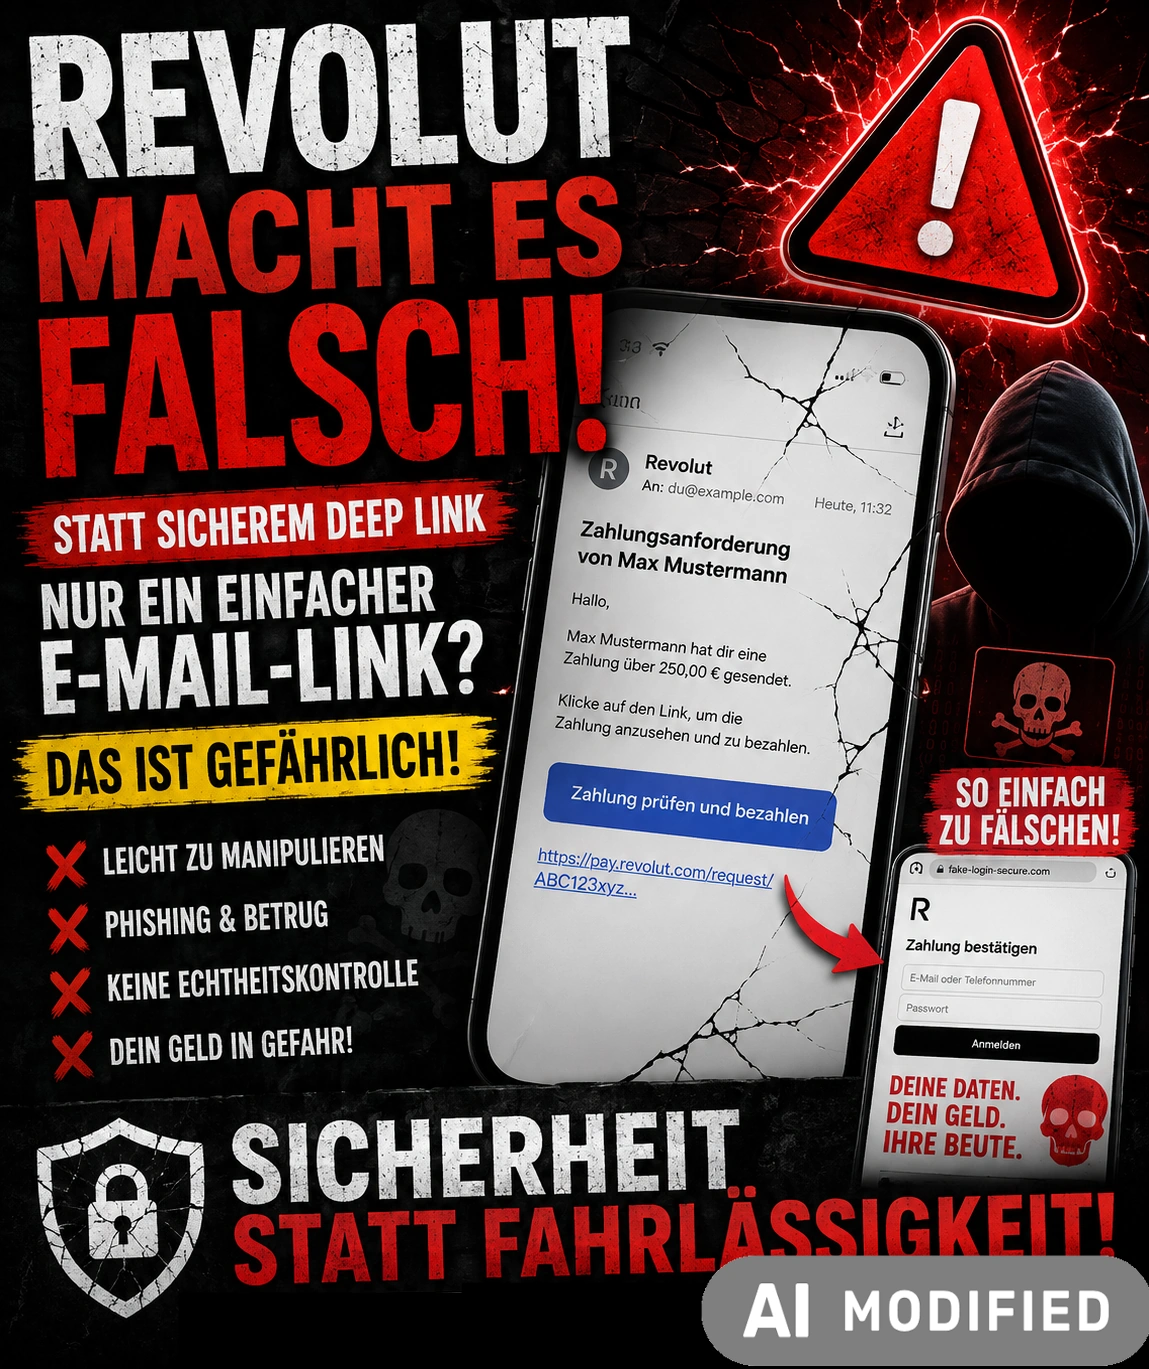
tl;dr: Seit Jahren predigen Banken und Zahlungsabwickler, dass man keinen Links glauben soll. Root-Funktionen im Handy müssen blockiert sein. Verdächtige Apps und Aktivitäten führen zur Sperrung. Und was macht Revolut, Zahlungsanfragen via Email-Link an Kunden an der App vorbei über eine Homepage steuern. Kein Deep-Link, keine In-App-Verification; direkt die Weiterleitung zur Eingabe der Bank- oder Kreditkartendaten…
Grobes Foulspiel, das keiner langen Worte sondern nur einer klaren Frage bedarf:
Warum baut @Revolut hier so einen groben Mist beim Thema Sicherheit?
Wie kommt es zu der bestehenden (!) Sicherheitslücke?
Wie kam es zu der Sicherheitslücke? Btw: Die Lücke ist mWn noch offen, weil es ein systematisch fehlerhafter Prozess ist!
Ein Bekannter (als Revolut-Kontakt hinterlegt!) schickt mir eine Geldanforderung. Wir haben 0,10€ genommen, um den Ablauf der Funktion zu testen. Weil… kP, Para Noia, miese Erfahrung mit Fintechs, suchts euch aus. Aber hier war der Verdacht berechtigt…
Was sollte passieren? Die App ploppt auf, ich bestätige, fertig. Sicheres, geschlossenes System.
Was passiert stattdessen?
❌ Keine Anzeige in der App.
❌ Ein externer Link leitet mich im Browser auf eine Homepage um. Mit Aufforderung zur Eingabe von Bank- oder Kreditkartendaten…
Wer es nicht glaubt, kann sich gerne die Screenshots anschauen. Ich bitte um Nachsicht, dass ich den Link aus Sicherheitsgründen nicht mitliefere. 😉
Email Zahlungsaufforderung Revolut
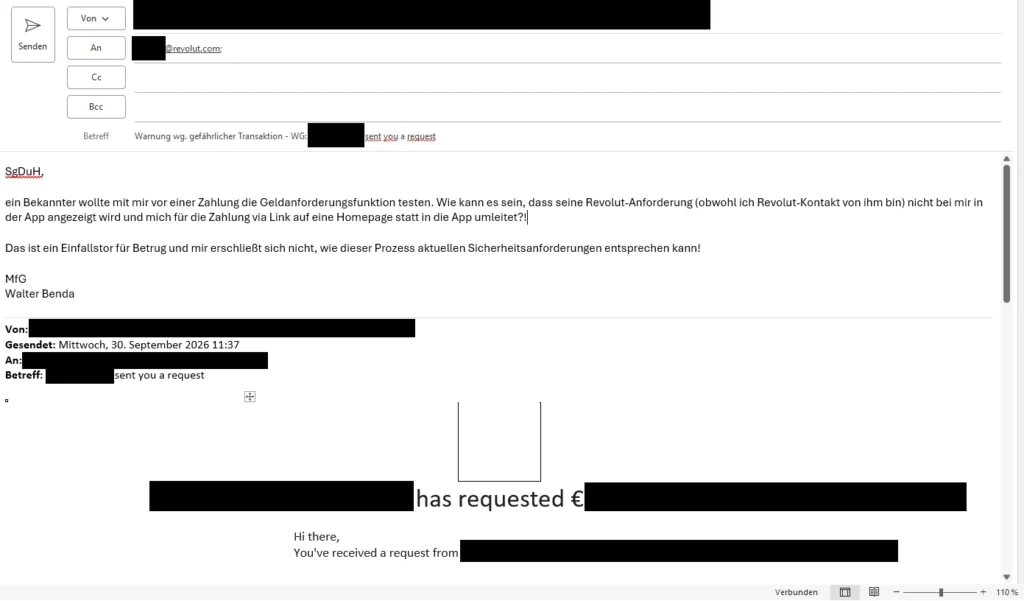
Unsichere Revolut Eingabe-Maske
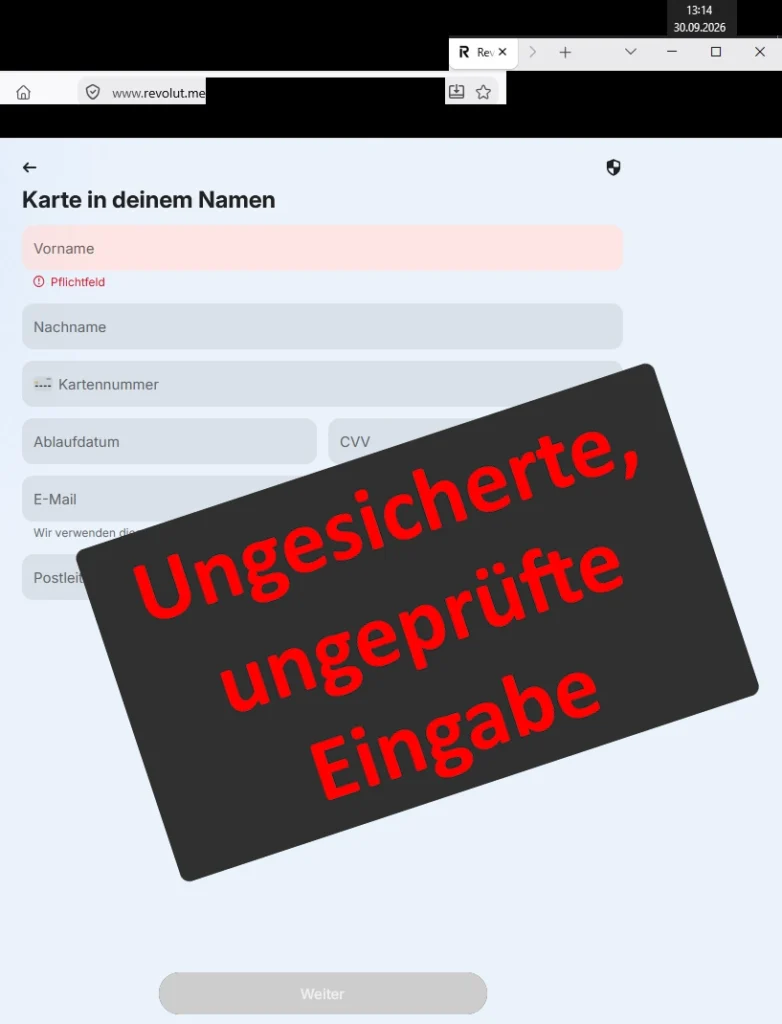
Faustformel: Links sind böse! Betrug auch! Dummheit noch mehr!
Liebes Revolut-Team, seit Jahren predigen Banken und IT-Experten:
„Klickt niemals auf Links in Mails/SMS, um Zahlungen zu autorisieren!“
Wenn ihr eure User jetzt selbst genau dazu erzieht, öffnet ihr Phishing-Betrügern Tür und Tor. Kriminelle müssen diese Web-Schnittstelle nur noch kopieren.
Warum greift hier kein Deep Linking direkt in die verifizierte App? Das ist ein absolutes Einfallstor für Betrug und entspricht in keiner Weise modernen Sicherheitsstandards.
Hier muss dringend nachgebessert werden! Bug oder Feature? Mir eigentlich egal, denn so eine Scheiße darf nicht passieren. Aber mir einst ein Konto zeitweilig sperren, weil ich eine sechsstellige Summe überwiesen habe; an einen Kontakt, mit 2FA und mehrfacher Verifikation, aus Sicherheitsgründen. Genau mein Humor…
#FinTech #CyberSecurity #Phishing #Revolut #Banking #Sicherheit
PS. Der Beitrag hat zwar nichts mit PKV-Beratung, Köln oder so zu tun, aber ist wichtig und ärgert mich grad massiv. Da versuchst Du dich an Regeln sowie Gesetze zu halten, wirst aber mit so einer Scheiße konfrontiert. Aber eine gute PKV-Beratung gibt es dennoch bei mir, am besten – jetzt – online buchen! 😉